What is Extended Detection and Response XDR
Published on October 1, 2026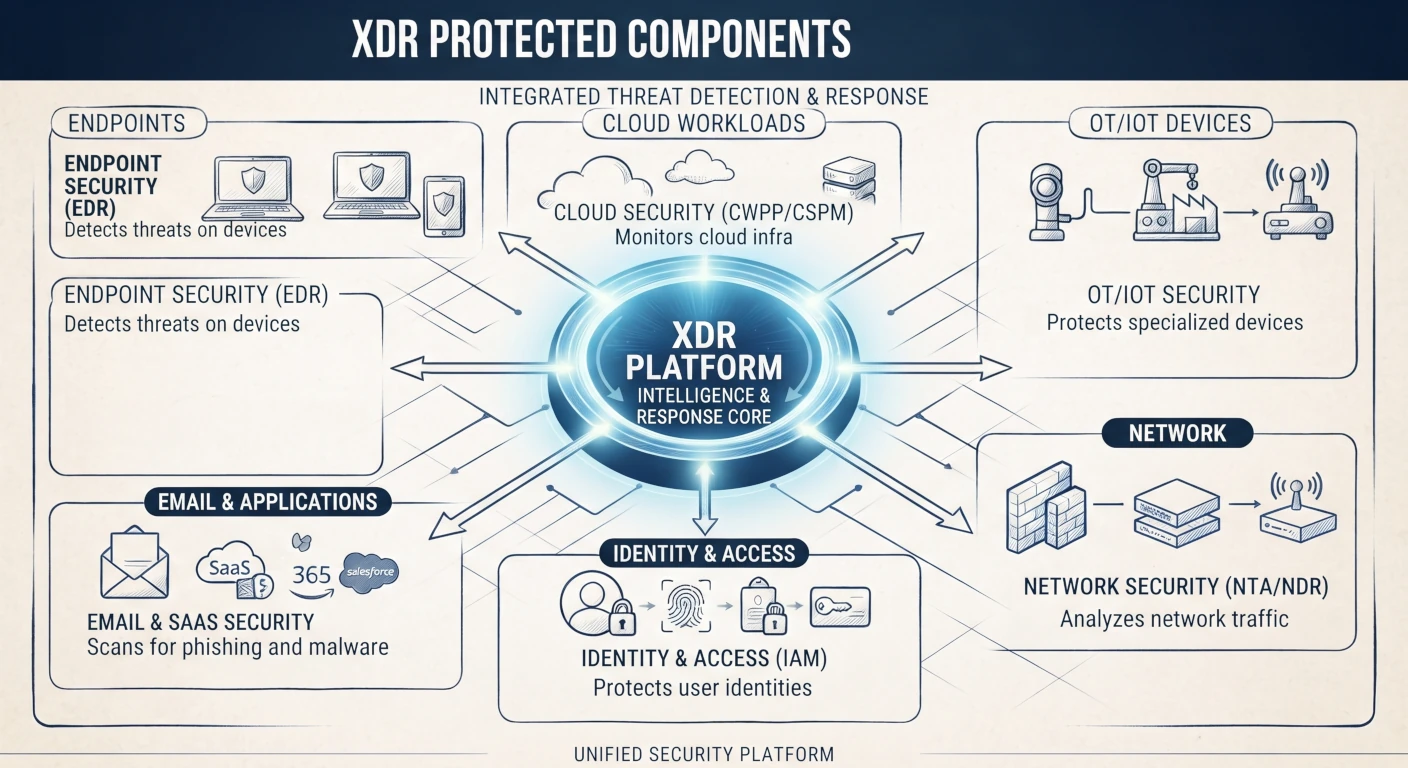
Extended Detection and Response (XDR)
XDR หรือ Extended Detection and Response นั้นมันถูกพัฒนาต่อยอดมาจาก Endpoint Detection and Response (EDR) หรือเรียกอีกอย่างว่า การตรวจจับและตอบสนองแบบครอบคลุมหลายชั้น (Cross-Layered Detection and Response)
XDR ทำหน้าที่รวบรวม ปรับรูปแบบข้อมูลให้เป็นมาตรฐาน และเชื่อมโยงข้อมูล (Correlate) จาก Security Layer ที่หลากหลาย เช่น Endpoint, Firewall, Email, Server, Cloud Workload และ Network
XDR เป็นแนวทางใหม่ที่เป็นทางเลือกแทนการตรวจจับและ Incident Response แบบดั้งเดิม โดยรวมกระบวนการตรวจจับและตอบสนองต่อภัยคุกคามจากหลายสภาพแวดล้อมเข้าด้วยกัน เพื่อลดระยะเวลาเฉลี่ยที่ใช้ในการตรวจจับและแก้ไขการโจมตี (Mean Time to Detect and Repair)
XDR ทำงานอย่างไร
ภัยคุกคามที่ได้รับการออกแบบมาอย่างซับซ้อนอาจตรวจจับได้ยาก เนื่องจากสามารถเคลื่อนที่หรือทำงานอยู่ระหว่าง Security Silo ต่าง ๆ ซึ่งหมายถึงระบบหรือแนวทางด้านความปลอดภัยหลายรูปแบบที่ทำงานแยกจากกัน แม้จะทำงานในเวลาเดียวกัน แต่ไม่ได้ทำงานร่วมกันอย่างสมบูรณ์
เนื่องจากภัยคุกคามสามารถหลบซ่อนอยู่ระหว่าง Security Silo เหล่านี้ได้ จึงอาจแพร่กระจายหรือเพิ่มจำนวนขึ้นเมื่อเวลาผ่านไป ส่งผลให้สามารถหลบเลี่ยงการตรวจจับของ Security Operations Center (SOC) และอาจสร้างความเสียหายที่รุนแรงมากขึ้น
XDR ช่วยแยกและวิเคราะห์ภัยคุกคามเหล่านี้ โดยรวบรวมข้อมูลการตรวจจับจากแต่ละ Security Layer และนำมาเชื่อมโยงกัน
คำว่าแต่ละ Layer จะเป็นตัวแทนของ Attack Surface ที่แตกต่างกัน ได้แก่
- Endpoint
- Network
- Server
- Cloud Workload
รายละเอียดเกี่ยวกับวิธีที่ XDR ใช้ในการป้องกัน Attack Surface แต่ละประเภทจะขึ้นอยู่กับโซลูชัน XDR และรายละเอียดที่ผู้ให้บริการระบุไว้ใน datasheet ของผลิตภัณฑ์นั้น ๆ
1. Endpoint
การบริหารจัดการกิจกรรมที่เกิดขึ้นบน Endpoint เป็นสิ่งสำคัญในการตรวจสอบว่า ภัยคุกคามสามารถเข้ามาสร้างจุดยึดในระบบ (Foothold) ได้อย่างไร และแพร่กระจายจาก Endpoint หนึ่งไปยังอีก Endpoint หนึ่งได้อย่างไร
ด้วย XDR คุณสามารถทำ Endpoint Sweeping เพื่อค้นหา Indicators of Compromise (IOCs) และนำข้อมูลดังกล่าวมาใช้ในการ Threat Hunting โดยอาศัยข้อมูลจาก Indicators of Attack (IOAs)
ระบบ XDR สามารถช่วยระบุได้ว่าเกิดอะไรขึ้นบน Endpoint ภัยคุกคามมาจากที่ใด และสามารถแพร่กระจายไปยัง Endpoint หลายเครื่องได้อย่างไร
แม้ XDR จะได้รับการออกแบบมาเพื่อการสืบสวนและตอบสนองต่อภัยคุกคาม แต่ในเบื้องต้นองค์กรควรตรวจสอบให้แน่ใจว่า Endpoint ทุกเครื่องได้รับการป้องกันด้วย Endpoint Protection Platform (EPP) ที่สามารถบล็อกภัยคุกคามได้ตั้งแต่จุดเริ่มต้นของการโจมตี
จากนั้น XDR สามารถเข้ามาช่วยแยก Endpoint ที่ได้รับผลกระทบ (Isolate) หยุด Process ที่จำเป็น และลบหรือกู้คืนไฟล์ที่ได้รับผลกระทบได้
2. Email
Email ถือเป็นหนึ่งใน Attack Surface ที่มีขนาดใหญ่และถูกใช้ในการโจมตีบ่อยที่สุด ทำให้ Email เป็นเป้าหมายที่ผู้โจมตีสามารถใช้ประโยชน์ได้ง่าย
โซลูชัน XDR สามารถช่วยลดความเสี่ยงที่เกิดขึ้นจากระบบ Email ได้
แม้ Email Security สามารถได้รับการจัดการผ่านระบบ Managed Detection and Response (MDR) ได้เช่นกัน แต่ XDR จะมุ่งเน้นการตรวจจับและวิเคราะห์ภัยคุกคามที่เกี่ยวข้องกับ Email โดยเฉพาะ
ในขั้นตอน Triage XDR สามารถตรวจจับภัยคุกคามที่เกิดขึ้นผ่าน Email และระบุ Account ที่ถูกโจมตีหรือถูกบุกรุกได้
นอกจากนี้ยังสามารถตรวจจับผู้ใช้งานที่ตกเป็นเป้าหมายการโจมตีบ่อยครั้ง รวมถึงวิเคราะห์รูปแบบของการโจมตีได้
XDR ยังสามารถตรวจสอบได้ว่าใครเป็นผู้ที่ทำให้ภัยคุกคามสามารถผ่านระบบ Security Protocols เข้ามาได้ และสามารถตรวจสอบว่ามีผู้ใช้งานรายอื่นได้รับ Email ฉบับเดียวกันหรือไม่
ในขั้นตอนการตอบสนองต่อการโจมตี XDR สามารถดำเนินการต่าง ๆ เช่น
- กักกัน Email (Quarantine)
- Reset Account
- Block ผู้ส่งที่เป็นต้นเหตุของการโจมตี
3. Network
การวิเคราะห์ Network เพื่อค้นหาการโจมตีและช่องทางที่อาจถูกใช้ในการโจมตี ถือเป็นขั้นตอนสำคัญในการรับมือกับปัญหาด้าน Security อย่างมีประสิทธิภาพ
ด้วย Network Analytics ที่จะสามารถกรอง Event ต่าง ๆ เพื่อช่วยค้นหาจุดที่มีความเสี่ยง เช่น อุปกรณ์ที่ไม่ได้รับการจัดการ (Unmanaged Devices) และอุปกรณ์ Internet of Things (IoT)
ไม่ว่าภัยคุกคามจะเริ่มต้นจากการค้นหาข้อมูลผ่าน Google, Email หรือการโจมตีที่มีการวางแผนอย่างซับซ้อน Network Analytics สามารถช่วยระบุ Vulnerability ที่อยู่เบื้องหลังเหตุการณ์ดังกล่าวได้
XDR สามารถตรวจจับพฤติกรรมที่ผิดปกติภายใน Network และวิเคราะห์รายละเอียดของภัยคุกคาม เช่น
- ภัยคุกคามติดต่อสื่อสารกับระบบอย่างไร
- ภัยคุกคามแพร่กระจายภายในองค์กรอย่างไร
- ระบบหรืออุปกรณ์ใดได้รับผลกระทบ
- ขอบเขตของการโจมตีครอบคลุมส่วนใดบ้าง
การวิเคราะห์สามารถทำได้ไม่ว่าภัยคุกคามจะอยู่บริเวณใดของ Network ตั้งแต่ Edge Services Gateway (ESG) ไปจนถึง Central Server
จากนั้น XDR สามารถรายงานข้อมูลเกี่ยวกับ ขอบเขตของการโจมตี (Attack Scope) ให้ผู้ดูแลระบบทราบ เพื่อให้สามารถดำเนินการแก้ไขปัญหาได้อย่างรวดเร็ว
4. Servers และ Cloud Workloads
การป้องกัน Server และ Cloud Infrastructure มีขั้นตอนในภาพรวมคล้ายกับการรักษาความปลอดภัยของ Endpoint
จำเป็นต้องวิเคราะห์ภัยคุกคามเพื่อค้นหาว่า
- ภัยคุกคามเข้าสู่ Network ได้อย่างไร
- ภัยคุกคามสามารถแพร่กระจายไปยังระบบอื่นได้อย่างไร
XDR ช่วยให้สามารถแยก (Isolate) ภัยคุกคามที่ถูกออกแบบมาโดยเฉพาะเพื่อโจมตี Server, Container และ Cloud Workload
จากนั้น XDR จะตรวจสอบว่าภัยคุกคามส่งผลกระทบต่อ Workload อย่างไร และวิเคราะห์ว่าภัยคุกคามกำลังแพร่กระจายไปยังส่วนต่าง ๆ ของระบบอย่างไร
เมื่อพบ Server ที่ได้รับผลกระทบ XDR สามารถแยก Server ดังกล่าวออกจากระบบ และหยุด Process ที่จำเป็นเพื่อควบคุมการแพร่กระจายของภัยคุกคาม
Threat Isolation ถือเป็นองค์ประกอบสำคัญในการลด Mean Time to Recover (MTTR) หรือระยะเวลาเฉลี่ยที่ใช้ในการกู้คืนระบบหลังเกิดการโจมตี
ตัวอย่างของสถานการณ์ที่เกิดขึ้นได้จริง
หากภัยคุกคามสามารถเข้าสู่ Cloud Network ผ่านอุปกรณ์ IoT ที่เป็น Endpoint ได้ XDR สามารถช่วยระบุได้ว่าภัยคุกคามดังกล่าวมาจากจุดใด
จากข้อมูลนี้ องค์กรสามารถวิเคราะห์สาเหตุของ Security Breach และนำข้อมูลไปใช้ในการวางแผนตอบสนองต่อเหตุการณ์ได้
XDR ยังสามารถทำงานร่วมกับ Security Product อื่น ๆ เพื่อช่วยวิเคราะห์ว่าภัยคุกคามส่งผลกระทบต่อ Server Workload มากน้อยเพียงใด
ตัวอย่างเช่น หากภัยคุกคามทำให้การประมวลผลของระบบช้าลง หรือทำให้ข้อมูลเกิดความเสียหาย XDR สามารถช่วยระบุขอบเขตของผลกระทบที่เกิดขึ้นได้
จากนั้น XDR สามารถหยุด Process ที่อาจทำให้ภัยคุกคามแพร่กระจายต่อไป
ในสภาพแวดล้อม Cloud ซึ่งมีจุดเชื่อมต่อจำนวนมาก การหยุด Process ที่เกี่ยวข้องกับภัยคุกคามอย่างรวดเร็วอาจช่วยป้องกันการสูญเสียข้อมูลจำนวนมาก หรือป้องกันไม่ให้ระบบหรือบริการที่สำคัญขององค์กรต้องหยุดให้บริการทั้งหมด
สนใจผลิตภัณฑ์ด้าน XDR หรือ Endpoint Security หรือ Data Loss Prevention สอบถามเราได้โดยตรง ผ่าน Line OA : @avesta.co.th หรืออีเมล์ [email protected]
What is Extended Detection and Response XDR
ตัวเลือกที่ดีในการมาใช้แทน Backup Exec
เตรียมตัวรับ End-of-Life ใน Backup Exec ได้อย่างไรบ้าง
Introduction to Apache Cassandra
Introduction to ElasticSearch