ทำไม Tailscale จึงเป็นตัวเลือกที่เหนือกว่า VPN แบบเดิมๆ
Published on July 30, 2026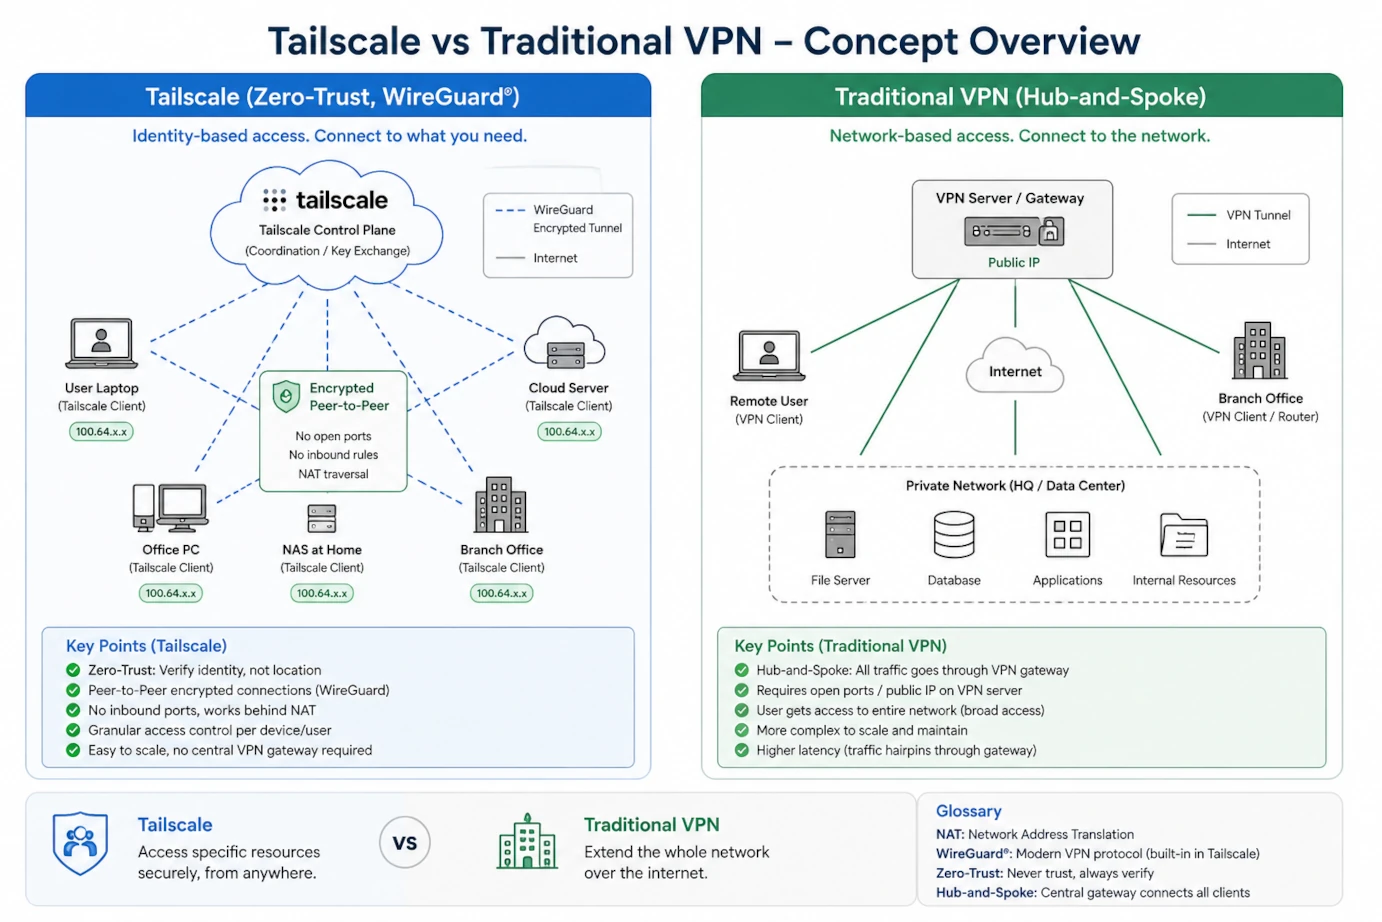
สำหรับ Virtual Private Network หรือ VPN นั้นแน่นอนว่า ภาคธุรกิจนั้นคุ้นเคยและมีการใช้งานกันมาอย่างยาวนานแล้ว เพราะมันสามารถสร้างรูปแบบการเชื่อมต่อที่ปลอดภัย สำหรับการเข้าถึงเครือข่ายภายใน office หรือ สาขา โดยการสร้างสิ่งที่เรียกว่า secure tunnel ทำให้เราเหมือนนั่งทำงานในสถานที่ดังกล่าวจริงๆ
VPN ในกลุ่มนี้มักอาศัย VPN Gateway ส่วนใหญ่จะเป็น hardware solution หรือ Firewall เป็นศูนย์กลางในการสร้าง Tunnel ที่เข้ารหัสระหว่างสองเครือข่าย
โดยทั่วไปแบ่งออกเป็น 2 รูปแบบหลัก
1. Site-to-Site VPN เชื่อมต่อระหว่างสำนักงานหรือ Data Center หรือแต่ละสาขาเข้าด้วยกัน
2. Remote Access VPN (Client-to-Site) ให้ผู้ใช้จากภายนอกเชื่อมเข้าสู่เครือข่ายองค์กร เช่นพนักงานเข้าสุ่ network ของ office
แต่ทั้งสองแบบนั้น ก็จะมีปัญหาคือ การตั้งค่าที่ซับซ้อน เช่น
Site-to-Site VPN ต้องกำหนดค่าทั้งสองฝั่งให้ตรงกัน เช่น
- Public IP
- Encryption Algorithm
- Authentication
- Phase 1 / Phase 2
- Shared Secret
- Local Network
- Remote Network
- Firewall Rules
- Static Route
ซึ่งแน่นอนว่าเมื่อต้องตั้งค่าเยอะ ความผิดพลาดก็มันจะตามมา นั่นจึงเป็นแนวคิดใหม่ในการสร้าง VPN ที่เรียกว่า tailscale
Tailscale ได้รับความนิยมอย่างมากในช่วง 3-4 ปีที่ผ่านมา เพราะแก้ปัญหาของ VPN แบบเดิม (IPsec/OpenVPN/L2TP/MPLS) ได้หลายด้าน โดยเฉพาะองค์กรที่มีหลายสาขา การทำงานกับ Cloud หรือแม้แต่ผู้ที่ทำงานอยู่ที่บ้าน (WFH) และ Hybrid Infrastructure
เปรียบเทียบ Traditional Site-to-Site VPN กับ Tailscale
| Traditional VPN | Tailscale |
|---|---|
| ต้องมี Public IP | ไม่จำเป็น |
| ต้อง Forward Port | ไม่ต้อง |
| Firewall Config ยุ่งยาก | ไม่ต้อง |
| NAT Traversal ยาก | ทำอัตโนมัติ |
| เปลี่ยน ISP ต้องแก้ Config | ไม่ต้อง |
| Routing ซับซ้อน | จัดการง่าย |
| ต้องมี VPN Gateway | ทุกเครื่องเป็น VPN Endpoint ได้เล่ย |
Tailscale เข้ามาเปลี่ยนแนวคิดทั้งหมด แทนที่จะเชื่อม Network จะทำการเชื่อมที่ระดับ อุปกรณ์แทน และมันทำงานด้วย การเข้ารหัสด้วยเทคโนโลยีเดียวกับ wireguard ทุกเครื่องที่เชื่อมต่อ และสำหรับ default แล้ว แต่ละโหนดจะได้ไอพีในคลาส 100.x.x.x ซึ่งไอพี ใน class นี้ทั้งหมด และ เครื่องที่ได้ไอพีกลุ่มนี้ไปเราจะเรียกมันว่าอยู่ใน tailnet
ข้อดีที่สำคัญ
- ไม่ต้องมี Public IP ทุกเครื่องอยู่หลัง firewall หรือพูดง่ายๆ ใช้ private ip เดิมได้ แต่เมื่อเครื่องท่าน join เข้ามาใน tailnet แล้วจะได้ไอพีเพิ่มขึ้น
- NAT Traversal ไม่จำเป็นต้องทำ เพราะว่า สื่อสารผ่าน IP ภายใน
- Mesh VPN ทำได้เช่นกัน แต่ก่อน จะต้องเป็น A->B เท่านั้น แต่ตอนนี้ แต่ละโหนดสื่อสารกันได้โดยตรง (optional)
- WireGuard Tailscale ใช้ WireGuard ซึ่งเร็วกว่า OpenVPN และใช้ทรัพยากรเครื่องต่ำกว่าด้วย
- Zero Trust กำหนดการเข้าได้ง่ายกว่า เพราะไม่ต้องอนุญาตทั้ง network แบบเดิม
- ACL ทำได้ละเอียดกว่า
- Identity Based

tailscale เหมาะกับธุรกิจแบบใดบ้าง
จริงๆ อาจจะเรียกได้ว่า เหมาะกับธุรกิจทุกรูปแบบเลยก็ว่าได้
- เชื่อมสำนักงานใหญ่และสาขาโดยไม่ต้องดูแล IPsec Tunnel จำนวนมาก เพราะมันดูแลยากและตั้งค่ายาก
- เข้าถึง ระบบภายใน เช่น ระบบ HR, Accounting, SAP ผ่านเครือข่ายส่วนตัวโดยไม่ต้องเปิดพอร์ตบริหารออกอินเทอร์เน็ต
- เชื่อม Kubernetes API และบริการภายในอย่างปลอดภัย
- เหมาะกับ IoT ที่ต้องดึงข้อมูลจากตัว sensor ต่างๆ
- ให้ทีมซัพพอร์ตเข้าถึงเซิร์ฟเวอร์ลูกค้าแบบกำหนดสิทธิ์เป็นรายบุคคล
- เชื่อมระบบสำรองข้อมูลระหว่างไซต์ (PBS/NAS) ผ่านเครือข่ายเข้ารหัส
- รองรับการขยายไปยังหลาย Cloud (AWS, Azure, GCP) ได้โดยแทบไม่ต้องเปลี่ยนสถาปัตยกรรมเดิม
- หรือแม้กระทั้่งระบบแชร์ไฟล์ สำหรับบริษัทด้านการเขียนแบบ

สำหรับลูกค้าที่สนใจ ต้องการสอบถามเพิ่มเติมสำหรับ tailscale คุยกับเราโดนตรงผ่าน Line OA : @avesta.co.th หรืออีเมล์ [email protected]
หรือแม้กระทั่งหากท่านสนใจทางเลือกอื่นเช่น Headscale ก็สามารถสอบถามการ implement ได้เช่นกัน
เตรียมตัวรับ End-of-Life ใน Backup Exec ได้อย่างไรบ้าง
Introduction to Apache Cassandra
Introduction to ElasticSearch
OpenShift Enterprise Kubernetes Platform
Web Monitoring System for Proactive IT Monitoring